La CNIL vient de publier ses recommandations sur les outils de rejeu de session. Bonne nouvelle : les principales mesures de protection qu’elle préconise sont déjà intégrées à Wingify Behavior Analytics. Voici comment notre solution y répond, point par point.
Key Takeaways
Le 5 novembre 2026, la CNIL a publié sa recommandation sur les outils de rejeu de session (délibération n° 2026-114 du 8 octobre 2026). Elle rappelle que ces outils nécessitent le consentement préalable des visiteurs et présente les mesures que les fournisseurs et les éditeurs de sites sont invités à mettre en place pour limiter les données collectées, encadrer leur conservation et en garantir la sécurité.
Une fois Wingify configuré pour tenir compte des choix exprimés dans la plateforme de gestion du consentement du site, Wingify Behavior Analytics ne commence aucun enregistrement tant que le visiteur n’a pas donné son accord.
Les valeurs saisies dans les champs de formulaire ne sont jamais enregistrées. Par défaut, les champs de formulaire, les noms d’utilisateur, les mots de passe, les coordonnées bancaires et les codes à usage unique sont masqués directement dans le navigateur du visiteur et ne sont jamais transmis à Wingify.
Les enregistrements sont automatiquement et définitivement supprimés 30, 60 ou 90 jours après leur collecte, selon l’offre souscrite, sauf si le client a souscrit à l’option permettant de prolonger cette durée.
Ces dispositifs n’ont pas été développés en réponse aux recommandations de la CNIL : ils étaient déjà intégrés à la solution pour répondre aux exigences du RGPD et de la directive ePrivacy. La section 5 examine leur adéquation avec les recommandations de la CNIL, tandis que la section 7 précise les obligations de l’éditeur du site ou de l’application mobile.
1. Ce que prévoit la recommandation de la CNIL
Les outils de rejeu de session permettent de reconstituer le parcours de navigation d’un utilisateur sur un site web ou une application mobile : mouvements de souris, clics, interactions tactiles, défilement des pages et écrans consultés. Les équipes produit, UX et support peuvent ainsi observer des comportements que les données agrégées issues des outils de mesure d’audience ne permettent pas toujours d’identifier : à quel moment un visiteur hésite, pourquoi un bouton ne répond pas ou à quelle étape il abandonne un formulaire.
La recommandation de la CNIL, publiée au Journal officiel le 5 novembre 2026 à l’issue d’une consultation publique menée entre février et mai 2026, s’adresse aussi bien aux fournisseurs d’outils de rejeu de session qu’aux éditeurs de sites web et d’applications mobiles qui y ont recours. Elle s’applique aux acteurs établis en France ou dans l’Union européenne, ainsi qu’à ceux qui mettent en œuvre des traitements de données à caractère personnel concernant des personnes situées dans l’UE. En voici les principaux points.
- Le consentement, un préalable indispensable. Les outils de rejeu de session reposent sur des traceurs qui permettent de lire et d’écrire des informations sur le terminal du visiteur. Ils sont donc soumis à l’article 82 de la loi Informatique et Libertés. Selon la CNIL, aucune des exemptions prévues par cet article ne s’applique à ces outils. Le consentement préalable du visiteur est donc obligatoire.
- Trois finalités bien définies. La CNIL identifie trois finalités : détecter et comprendre les erreurs techniques, améliorer l’expérience utilisateur et accompagner les clients dans leurs demandes d’assistance. Elle précise également que les outils de rejeu de session ne devraient pas être utilisés à des fins de reciblage publicitaire, puisque des solutions bien moins intrusives existent.
- Les visiteurs doivent être clairement informés. La CNIL recommande d’intégrer au bandeau cookies une mention courte et claire sur l’utilisation d’outils de rejeu de session, distincte de la liste des finalités. Une explication plus détaillée doit également être facilement accessible aux visiteurs.
- Des outils configurables et protecteurs par défaut. Les fournisseurs doivent proposer des fonctionnalités qui protègent les données à chaque étape de l’enregistrement : échantillonnage des sessions, masquage des formulaires, des champs de saisie (y compris ceux renseignés dynamiquement), des images, des mouvements de souris, des clics sur les claviers numériques et des conversations avec les chatbots. Ils doivent également offrir la possibilité de limiter les identifiants collectés, de définir des durées de conservation, d’empêcher la collecte des mots de passe et des données bancaires et de gérer les droits d’accès en fonction du rôle de chaque utilisateur. Les réglages offrant le niveau de protection le plus élevé devraient être activés par défaut.
La CNIL le précise : cette recommandation n’est pas une nouvelle obligation réglementaire. Les mesures qu’elle présente ne sont pas obligatoires et d’autres approches sont possibles, à condition que le responsable du traitement puisse démontrer qu’elles respectent la loi. Nous y voyons néanmoins l’indication la plus claire à ce jour des attentes d’un régulateur européen lorsqu’il évalue la conformité d’un dispositif de rejeu de session. C’est précisément ce niveau d’exigence que nous avons choisi d’appliquer.
2. La protection des données dès la conception
Chez Wingify, la protection des données dès la conception et par défaut, conformément à l’article 25 du RGPD, est au cœur du développement de nos produits. Elle est intégrée dès les premières étapes du développement, au même titre que les exigences fonctionnelles.
Avant leur mise en production, toutes les fonctionnalités qui impliquent le traitement des données des visiteurs font l’objet de vérifications en matière de protection des données et de sécurité. Nos processus internes garantissent la rigueur de ces vérifications, et chaque collaborateur est formé aux enjeux de la protection des données.
Lorsque la CNIL a publié sa recommandation, nous avons confronté ses préconisations aux fonctionnalités déjà disponibles dans notre solution. Voici comment notre solution répond à ces recommandations.
3. Le consentement avant tout : pas d’enregistrement sans accord
Le SmartCode de Wingify tient compte du choix exprimé par le visiteur dans la plateforme de gestion du consentement (CMP). Les CMP compatibles peuvent être sélectionnées directement dans le tableau de bord. Les autres peuvent être intégrées à l’aide d’un simple extrait de code.
Une fois la gestion du consentement aux cookies activée sur le site, Wingify Behavior Analytics ne commence à enregistrer les sessions ni à générer des cartes de chaleur ou de défilement qu’après que le visiteur a consenti. Pour en savoir plus sur le fonctionnement de cette intégration, consultez notre guide de configuration du consentement aux cookies de Wingify SmartCode.
Tant que le visiteur n’a pas fait son choix, trois modes de fonctionnement sont possibles. Par défaut, c’est le mode « Completely Block Wingify » qui s’applique.
Mode de fonctionnement | Dans l’attente du choix du visiteur | Après acceptation du visiteur | Après refus du visiteur |
Completely Block Wingify (default) | Le SmartCode ne s’exécute pas. Aucun cookie Wingify n’est déposé et aucune session n’est enregistrée. | Le SmartCode ne s’exécute pas. Aucun cookie Wingify n’est déposé. | Le SmartCode ne s’exécute pas. Aucun cookie Wingify n’est déposé.. |
Partially Block Wingify | Certaines variantes de vos expérimentations peuvent s’afficher, mais aucun appel de suivi n’est effectué et Wingify Behavior Analytics reste inactif. Aucune session n’est enregistrée. | Le suivi et l’enregistrement des sessions commencent. | Le SmartCode cesse immédiatement de s’exécuter. Aucune donnée n’est collectée. |
Do Not Block Wingify | Le SmartCode fonctionne normalement. Ce mode est destiné uniquement aux pays où le consentement préalable n’est pas obligatoire. | Le SmartCode continue de fonctionner. | Le SmartCode cesse immédiatement de s’exécuter. Aucune donnée n’est collectée. |
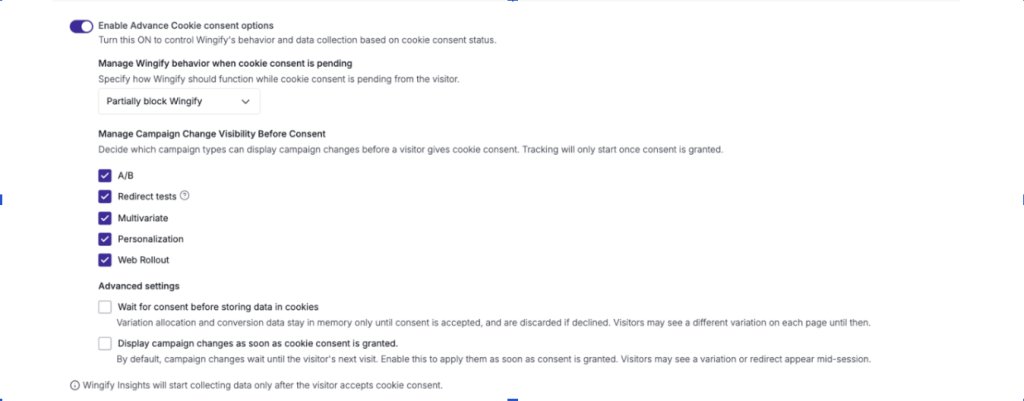
Pour les visiteurs en France et dans le reste de l’Union européenne, deux configurations sont à privilégier : le mode « Partially Block Wingify », associé à l’option « Wait for Consent Before Storing Data in Cookies », ou le mode « Completely Block Wingify ». Si vous choisissez « Partially Block Wingify » pour permettre l’affichage des variantes de vos expérimentations avant le consentement, pensez à activer également l’option « Wait for Consent Before Storing Data in Cookies ». Cela garantit qu’aucune information n’est enregistrée dans les cookies sur le terminal du visiteur tant qu’il n’a pas fait son choix. Quel que soit le mode retenu, l’enregistrement des sessions ne démarre qu’une fois le consentement aux cookies recueilli.
Vous souhaitez vérifier le fonctionnement par vous-même ? Ouvrez les outils de développement de votre navigateur, puis accédez à l’onglet « Réseau » de votre site. Recherchez les requêtes de suivi Wingify (/events/t et les fichiers .gif). Elles doivent être absentes tant que le visiteur n’a pas donné son consentement, ainsi qu’après un refus.
Les visiteurs peuvent également désactiver directement le suivi de Wingify depuis wingify.com/opt-out.
Il existe toutefois une limite, quelle que soit la solution utilisée. Si un site ne propose aucun dispositif de recueil du consentement ou choisit délibérément le mode « Do Not Block Wingify » pour ses visiteurs dans l’Union européenne, aucun réglage de Wingify ne peut remédier à cette situation. C’est une obligation légale, également rappelée à la section 4.4 de nos Conditions générales et à la section 5 de notre Addendum relatif à la protection des données.
4. Les données saisies ne sont jamais enregistrées : ce que les enregistrements ne montrent pas
Les données saisies par les visiteurs ne sont jamais transmises à Wingify
Les enregistrements de sessions Wingify ne contiennent aucune des valeurs saisies par les visiteurs. Formulaires, noms d’utilisateur, mots de passe, numéros de carte bancaire ou codes à usage unique : toutes les informations saisies par le visiteur sont masquées directement dans le navigateur, avant toute transmission à Wingify. Les caractères saisis ne sont jamais transmis aux serveurs de Wingify ni stockés sur ceux-ci.
Cette protection est activée par défaut sur tous les comptes. Pour en savoir plus, consultez notre guide consacré à la protection des données des visiteurs dans les enregistrements de sessions Wingify.
Données saisies par le visiteur | Données visibles dans l’enregistrement |
Valeurs numériques (numéros de carte bancaire, cryptogrammes visuels, numéros d’identification nationaux, codes à usage unique) | Zéros |
Texte et caractères alphanumériques (noms, adresses e-mail, mots de passe) | Astérisques |
Dates | 01-01-1970 |
Cette protection est activée par défaut : vous n’avez rien à faire pour en bénéficier. Elle reste en place tant que le propriétaire du compte ou un administrateur n’autorise pas explicitement l’enregistrement de certains champs de saisie. Nous vous recommandons de conserver ce paramétrage. Toute modification de ce paramétrage peut exposer des données personnelles, y compris des données sensibles.
Contenu affiché : l’éditeur du site garde la main
Contrairement aux données saisies dans les formulaires, le contenu affiché sur les pages doit être protégé à l’aide de paramètres configurés par l’éditeur du site. Wingify met à sa disposition plusieurs options pour masquer les informations concernées ou exclure certaines pages des enregistrements.
Éléments concernés | Mesure de protection | Qui intervient ? |
Tous les champs de saisie | Masquage automatique par défaut | Personne : la protection est intégrée à la solution. |
les éléments qui affichent des données personnelles sans être des champs de saisie (récapitulatif de commande, espace client, etc.) | Masquage de l’élément à l’aide d’un sélecteur CSS ou de la classe nls_protected | L’éditeur du site, une seule fois depuis le tableau de bord. |
Pages sensibles (connexion, paiement, compte client, etc.) | Exclusion de l’URL des enregistrements ou masquage de l’ensemble du texte contenu dans la balise HTML body | L’éditeur du site, une seule fois depuis le tableau de bord. |
Quelles options de protection pouvez-vous configurer ?
- Hide all text on HTML body. Masquez en une seule opération tout le texte visible sur les pages enregistrées.
- Anonymize elements. Sélectionnez les éléments à masquer à l’aide d’un sélecteur CSS : récapitulatif de commande, espace client, adresse enregistrée… Si les sélecteurs sont générés dynamiquement, ajoutez la classe nls_protected à l’élément concerné.
- Exclude URLs. Excluez complètement de l’enregistrement les pages ou les modèles d’URL de votre choix.
- Canvas elements. Par défaut, les éléments Canvas ne sont pas visibles dans les enregistrements. Vous pouvez toutefois choisir de les afficher.
Seuls les propriétaires du compte et les administrateurs peuvent modifier ces paramètres ou autoriser explicitement l’affichage d’un élément normalement masqué.
Codes d’authentification, claviers numériques et chatbots
La CNIL attire l’attention sur quatre situations particulières :
- Codes saisis par le visiteur. Les mots de passe à usage unique et les codes d’authentification entrés dans un champ de saisie sont masqués par défaut.
- Codes affichés à l’écran. Les codes de secours et les clés de récupération visibles à l’écran ne sont pas des données saisies : ils font partie intégrante du contenu de la page. L’éditeur du site doit donc masquer les éléments concernés ou exclure la page de l’enregistrement. Ces informations ne doivent jamais apparaître dans les enregistrements de session.
- Claviers numériques à l’écran. Si la séquence de clics permet de deviner un code PIN, mieux vaut exclure la page de l’enregistrement. Ainsi, aucune session n’est enregistrée sur cet écran.
- Chatbots. Les messages saisis dans un chatbot sont traités comme des données de saisie et masqués par défaut. Pour protéger également l’historique de la conversation, il faut masquer le conteneur du chatbot.
Suppression automatique à l’issue d’une durée de conservation définie
Les enregistrements de sessions sont conservés pendant une durée qui varie selon l’offre souscrite. Le délai de conservation court à compter de la collecte des données. À l’expiration de ce délai, les enregistrements sont automatiquement supprimés, sans intervention de votre part.
Plan | Enregistrements supprimés définitivement après |
Growth | 30 jours après la collecte des données |
Pro | 60 jours après la collecte des données |
Enterprise | 90 jours après la collecte des données |
Ces durées de conservation standard restent dans la fourchette de quelques mois recommandée par la CNIL pour détecter les erreurs et améliorer l’expérience utilisateur. Mais si vous souhaitez conserver un enregistrement plus longtemps, deux possibilités s’offrent à vous : prolonger sa durée de conservation grâce à une option complémentaire, ou le télécharger avant son expiration pour l’archiver selon votre propre politique de conservation.
Toute prolongation doit être justifiée au regard de la finalité du traitement. Dans tous les cas, la copie conservée par Wingify est automatiquement et définitivement supprimée à l’expiration de la durée de conservation applicable.
5. Comment Wingify répond aux recommandations de la CNIL
Le tableau reprend les codes utilisés par la CNIL pour classer ses mesures techniques : L pour la limitation des enregistrements de sessions, M pour le masquage, I pour les identifiants et S pour la sécurité.
Mesures CNIL | Ce qu’elle préconise | Mise en œuvre dans Wingify Behavior Analytics |
|---|---|---|
| Consent (section 5) | Recueillir le consentement préalable du visiteur avant toute lecture ou écriture de données sur son terminal. | Une fois la gestion du consentement aux cookies configurée dans Wingify, l’enregistrement des sessions ne démarre qu’après l’accord du visiteur. Le mode “Completely Block Wingify” empêche l’exécution du SmartCode et le dépôt de cookies tant que le visiteur n’a pas exprimé son choix, et également s’il refuse. |
| L1 | Limiter le volume de données recueillies grâce à un échantillonnage aléatoire des sessions. | Vous pouvez choisir de n’enregistrer qu’un échantillon des sessions des visiteurs. Wingify met à votre disposition les paramètres nécessaires pour définir cet échantillonnage avant le démarrage des enregistrements |
| L2, L3 | Limiter la collecte aux sessions nécessaires à la finalité poursuivie. | Les enregistrements peuvent être ciblés en fonction des pages consultées et des segments de visiteurs sélectionnés. La fonctionnalité « Exclude URLs » permet également d’exclure complètement certaines pages de l’enregistrement. |
| M0 | Disposer d’un outil de masquage automatique et manuel, activé par défaut. | Les champs de saisie sont masqués par défaut, sans configuration préalable. Pour le contenu affiché sur les pages, l’éditeur du site peut masquer des éléments spécifiques, l’ensemble du texte d’une page ou exclure certaines URL. Les éléments Canvas sont masqués par défaut dans les enregistrements. Les images peuvent être masquées sur demande. |
| M3 | Prévoir la possibilité de ne pas collecter les données destinées à être masquées. | Le masquage est effectué directement dans le navigateur, au moment de la collecte. Les valeurs d’origine ne sont pas transmises aux serveurs de Wingify : elles ne peuvent donc pas être rétablies ultérieurement. |
| M1 | Réserver la levée du masquage à un nombre restreint d’utilisateurs autorisés. | Toute dérogation au masquage d’un champ ou d’un élément nécessite une autorisation explicite, réservée aux propriétaires du compte et aux administrateurs. |
| I1, I3 | Utiliser des identifiants aléatoires, limités à un seul domaine. | L’identifiant du visiteur est un UUID généré aléatoirement, qui ne permet pas, à lui seul, d’identifier directement le visiteur. Il est stocké dans un cookie propriétaire sur votre domaine. Le suivi interdomaines est désactivé par défaut et ne peut être activé que sur votre demande. |
Durée de conservation (section 7.2) | Limiter la conservation des données à la durée nécessaire à la finalité poursuivie. Pour détecter les erreurs et améliorer l’expérience utilisateur, la CNIL évoque une durée de quelques mois. | Les enregistrements sont automatiquement et définitivement supprimés 30, 60 ou 90 jours après leur collecte, selon l’offre souscrite. Une durée de conservation plus longue est possible uniquement avec la souscription de l’option complémentaire correspondante. |
| S1 | Empêcher la collecte de mots de passe, de données bancaires et d’autres informations similaires. | Cette exigence est couverte par le masquage automatique des champs de saisie : les mots de passe, numéros de carte bancaire et cryptogrammes visuels (CVV) sont masqués avant toute transmission. |
| S2 | Mettre en place une gestion des accès par rôle et procéder à des vérifications régulières des autorisations. | Chaque utilisateur dispose d’un niveau d’accès que le propriétaire du compte ou un administrateur peut modifier ou révoquer à tout moment. Seuls les propriétaires du compte et les administrateurs peuvent modifier les paramètres de masquage. |
Paramètres par défaut (article 25 du RGPD) | Appliquer par défaut le niveau de protection des données le plus élevé. | Le mode « Completely Block Wingify », le masquage automatique des champs de saisie, le masquage des éléments Canvas et la suppression automatique des enregistrements sont activés par défaut. |
6. Trois exemples concrets d’utilisation
La CNIL définit ses recommandations en fonction de trois finalités. Voici comment configurer Wingify pour répondre à chacune de ces finalités.
Améliorer l’expérience utilisateur : le cas d’un site e-commerce
Un site e-commerce français cherche à comprendre pourquoi ses visiteurs abandonnent leur panier avant de passer commande. Pour protéger leurs données, il conserve le mode « Completely Block Wingify » ou choisit « Partially Block Wingify », avec l’option « Wait for Consent Before Storing Data in Cookies » activée. Il mentionne clairement les enregistrements de sessions dès le premier niveau de son bandeau cookies et limite la collecte à un échantillon de visiteurs ayant donné leur consentement, sur les pages du panier et du paiement.
Le récapitulatif de commande et les éléments affichant des adresses personnelles sont également masqués. L’équipe UX peut ainsi repérer les clics répétés sur le champ du code promotionnel et observer que certains visiteurs font défiler la page sans s’arrêter sur les options de livraison. Elle n’a en revanche jamais accès aux noms, aux adresses ni aux numéros de carte bancaire. Ces observations lui permettent de formuler des hypothèses, puis de les tester à l’aide d’expérimentations A/B sur la même plateforme.
Détecter les erreurs techniques : le cas d’une banque ou d’un assureur
Certains visiteurs rencontrent des difficultés lors de leur souscription en ligne auprès d’une banque ou d’un assureur, alors que les journaux techniques ne permettent pas d’en identifier la cause. Pour comprendre ce qui bloque, l’équipe limite les enregistrements au parcours de souscription. Elle exclut la page de connexion ainsi que toutes les pages comportant un clavier numérique à l’écran, puis active l’option « Hide all text on HTML body ». Le propriétaire du compte autorise explicitement le démasquage des seuls libellés non personnels nécessaires à l’analyse du parcours.
Les équipes techniques peuvent ainsi repérer l’étape à laquelle le formulaire se bloque et identifier les clics effectués sur un bouton désactivé. Elles peuvent alors diagnostiquer le problème sans accéder aux numéros de compte, aux soldes ou aux identifiants de connexion.
Accompagner les clients : le cas d’un service par abonnement
Un client qui a consenti à l’enregistrement de sa session via le bandeau cookies signale qu’il ne parvient pas à changer d’offre. Le responsable du support retrouve l’enregistrement correspondant à sa visite grâce à la date et à la page indiquées par le client. Il peut alors examiner son parcours et identifier l’origine du problème.
Aucune des informations saisies par le client n’apparaît dans l’enregistrement : les champs de saisie sont masqués par défaut. L’éditeur du site a également configuré le masquage des champs renseignés dynamiquement sur les pages du compte client et dans le widget de chat. Enfin, l’accès aux enregistrements est réservé aux responsables chargés du traitement des demandes nécessitant une intervention spécialisée.
Pour ce type d’analyse, la CNIL recommande de recueillir l’accord du client avant toute levée du masquage. Avec Wingify, cette question ne se pose pas pour les données saisies : elles ne sont jamais collectées ni transmises aux serveurs, puisqu’elles sont masquées directement dans le navigateur.
L’enregistrement est automatiquement et définitivement supprimé à l’issue de la durée de conservation prévue dans l’offre souscrite.
7. Ce qui reste à votre charge en tant qu’éditeur
Dans le cadre du RGPD, vous êtes responsable du traitement des données des visiteurs, tandis que Wingify agit en tant que sous-traitant.
La section 6 de notre Addendum relatif à la protection des données confirme que, pour les données des visiteurs, Wingify agit exclusivement en qualité de sous-traitant et les traite uniquement sur la base de vos instructions documentées. La section 29 précise que Wingify utilise les données personnelles uniquement pour fournir les services convenus et ne les réutilise pas, notamment pour entraîner des modèles d’IA.
Votre solution peut vous aider à respecter vos obligations en matière de protection des données, mais elle ne peut pas les remplir à votre place. Si votre site s’adresse à des visiteurs en France, voici les points à vérifier. Retrouvez ces conseils dans notre guide de conformité dédié aux enregistrements de sessions.
- Mentionnez clairement les enregistrements de sessions dans votre bandeau de consentement. Dès le premier niveau, présentez cette pratique dans une phrase courte et facile à comprendre, distincte de la liste des finalités. Par exemple : « Nous enregistrons certaines de vos interactions sur ce site afin de mieux comprendre votre navigation et d’améliorer votre expérience. » Proposez une explication plus détaillée, accessible en un clic.
- Définissez les finalités des enregistrements avant d’activer l’outil et n’utilisez jamais ces données à des fins de reciblage publicitaire.
- Activez la gestion du consentement aux cookies dans Wingify et reliez-la à votre bandeau de consentement. Sélectionnez ensuite le mode « Completely Block Wingify » ou le mode « Partially Block Wingify », en prenant soin d’activer également l’option « Wait for Consent Before Storing Data in Cookies » dans ce second cas.
- Conservez le masquage par défaut des champs de saisie. Vérifiez que l’option « Anonymize all key presses » est toujours activée dans Session Recordings > Settings > Configuration et qu’aucun champ de saisie n’a été explicitement exclu du masquage.
- Passez en revue toutes les pages qui affichent des données personnelles. Masquez les éléments concernés ou excluez les URL correspondantes des enregistrements.
- Vérifiez qui peut consulter les enregistrements et quels utilisateurs disposent des droits de propriétaire ou d’administrateur.
- Précisez dans votre politique de confidentialité les durées de conservation applicables aux enregistrements (30, 60 ou 90 jours, ou davantage si vous avez souscrit à l’option de conservation étendue). Décrivez également le fonctionnement des enregistrements de sessions. Si vous téléchargez des enregistrements, veillez à appliquer vos propres règles de conservation et mesures de sécurité aux copies téléchargées.
- Renouvelez cette vérification après chaque mise à jour majeure de votre site.
8. Des garanties que vous pouvez vérifier
Les déclarations d’un fournisseur sur son propre niveau de sécurité ne suffisent pas. Pour aller au-delà des promesses, les dispositifs de sécurité et de protection des données de Wingify sont évalués par des auditeurs indépendants. Les clients et prospects peuvent consulter les éléments qui attestent de ces évaluations.
- Sécurité de l’information et protection de la vie privée : ISO/IEC 27001 (système de management de la sécurité de l’information – SMSI), ISO/IEC 27701 (système de management de la protection de la vie privée), ISO/IEC 27017 (sécurité des services cloud) et ISO/IEC 27018 (protection des données à caractère personnel dans les services cloud).
- Contrôles des organisations de services : SOC 2 Type II.
- Sécurité des données de paiement : PCI DSS v4.0.2, SAQ D, validé par un évaluateur de sécurité qualifié (QSA).
- Évaluation de la sécurité des services cloud : questionnaire CAIQ (Consensus Assessments Initiative Questionnaire) de la Cloud Security Alliance (CSA).
- Tests d’intrusion : évaluations des vulnérabilités et tests d’intrusion réalisés par deux sociétés indépendantes spécialisées en sécurité.
- Environnement et santé-sécurité au travail : ISO 14001 (management environnemental) et ISO 45001 (management de la santé et de la sécurité au travail).
À notre connaissance, aucune autre plateforme ne réunit autant de certifications indépendantes et de garanties vérifiées en matière de sécurité, de protection des données et de conformité. Les rapports et certificats correspondants sont accessibles depuis le Wingify Trust Center.
Nos engagements en matière de sécurité et de protection des données, conformément au RGPD, au UK GDPR et aux autres réglementations applicables, sont détaillés dans notre Data Protection Addendum.
9. Pour conclure
La CNIL a précisé les conditions d’un rejeu de session respectueux des données personnelles : recueillir le consentement des visiteurs, limiter la collecte aux données nécessaires, maîtriser leur durée de conservation et restreindre les accès.
C’est sur ces principes que nous avons conçu notre solution. Wingify Behavior Analytics met à la disposition des équipes les enregistrements de sessions, les cartes de chaleur et les cartes de défilement nécessaires pour identifier les points de friction et améliorer l’expérience utilisateur, dans le respect de ces exigences.
Une question sur cet article ou sur la configuration de votre solution ? Écrivez-nous à privacy@wingify.com ou contactez votre Customer Success Manager.
Categories:

Keshav Kumar is Group Data Protection Officer at Wingify, where he oversees data protection and privacy practices across the organization. He focuses on helping businesses navigate data privacy regulations, manage compliance, and build trust through responsible data handling.